Права доступу
Права доступу визначають, що кожна людина може бачити й робити у WMS — які екрани відкриваються, які записи можна читати чи змінювати та з якими складами вона працює. Налаштовуються вони в десктоп-застосунку Клієнт, у розділі Системне адміністрування. (Права доступу налаштовуються лише в Клієнті; на ТЗД ними не керують, хоча вони визначають і те, що користувач бачить там.)
З чого складається доступ
Доступ збирається з трьох складових:
- Профіль — багаторазовий шаблон, який визначає, що можна робити: для кожного типу записів — чи може власник Читати, Додати, Редагувати, Видалити або Переглянути їх. Див. Профілі.
- Група доступу — поєднує профіль із тим, хто і де: список учасників та список складів. Див. Групи доступу.
- Користувач — людина, яка входить у систему. Користувач отримує доступ лише через членство в одній чи кількох групах доступу; безпосередньо на користувачеві дозволів немає.
Коротко:
Користувач може належати до кількох груп одночасно. Тоді групи додаються — див. Об'єднання груп.
Користувачі та ролі
Кожен обліковий запис має Роль та перемикач Увімкнено:
- Роль — визначає, що дозволено обліковому запису. Користувач обмежений своїми групами доступу; Адміністратор або Власник має повний доступ незалежно від груп і складів. Див. Ролі користувача.
- Увімкнено — вимкніть, щоб призупинити обліковий запис, не видаляючи його.
Учасниками керують з обох боків: на вкладці Учасники групи або на вкладці Членство в групах користувача.
На ТЗД
На ТЗД немає екранів керування доступом — права завжди налаштовують у Клієнті. Але ті самі правила діють для користувача й на ТЗД:
- Користувач бачить і може робити на ТЗД лише те, що надають його групи доступу — дозволені дії для складів, охоплених цими групами. Те, на що в нього немає дозволу, лишається недоступним.
- Адміністратор чи Власник працює без обмежень, так само як у Клієнті.
- Користувач, якого вимкнено, або який не входить до жодної групи, може увійти, але йому немає з чим працювати — складські операції лишаються недоступними, доки група доступу їх не надасть.
Це видно вже на самій «Головній» — ось той самий склад спершу для користувача з повним доступом, а потім для обмеженого, якому лишаються тільки операції, дозволені його групами доступу:
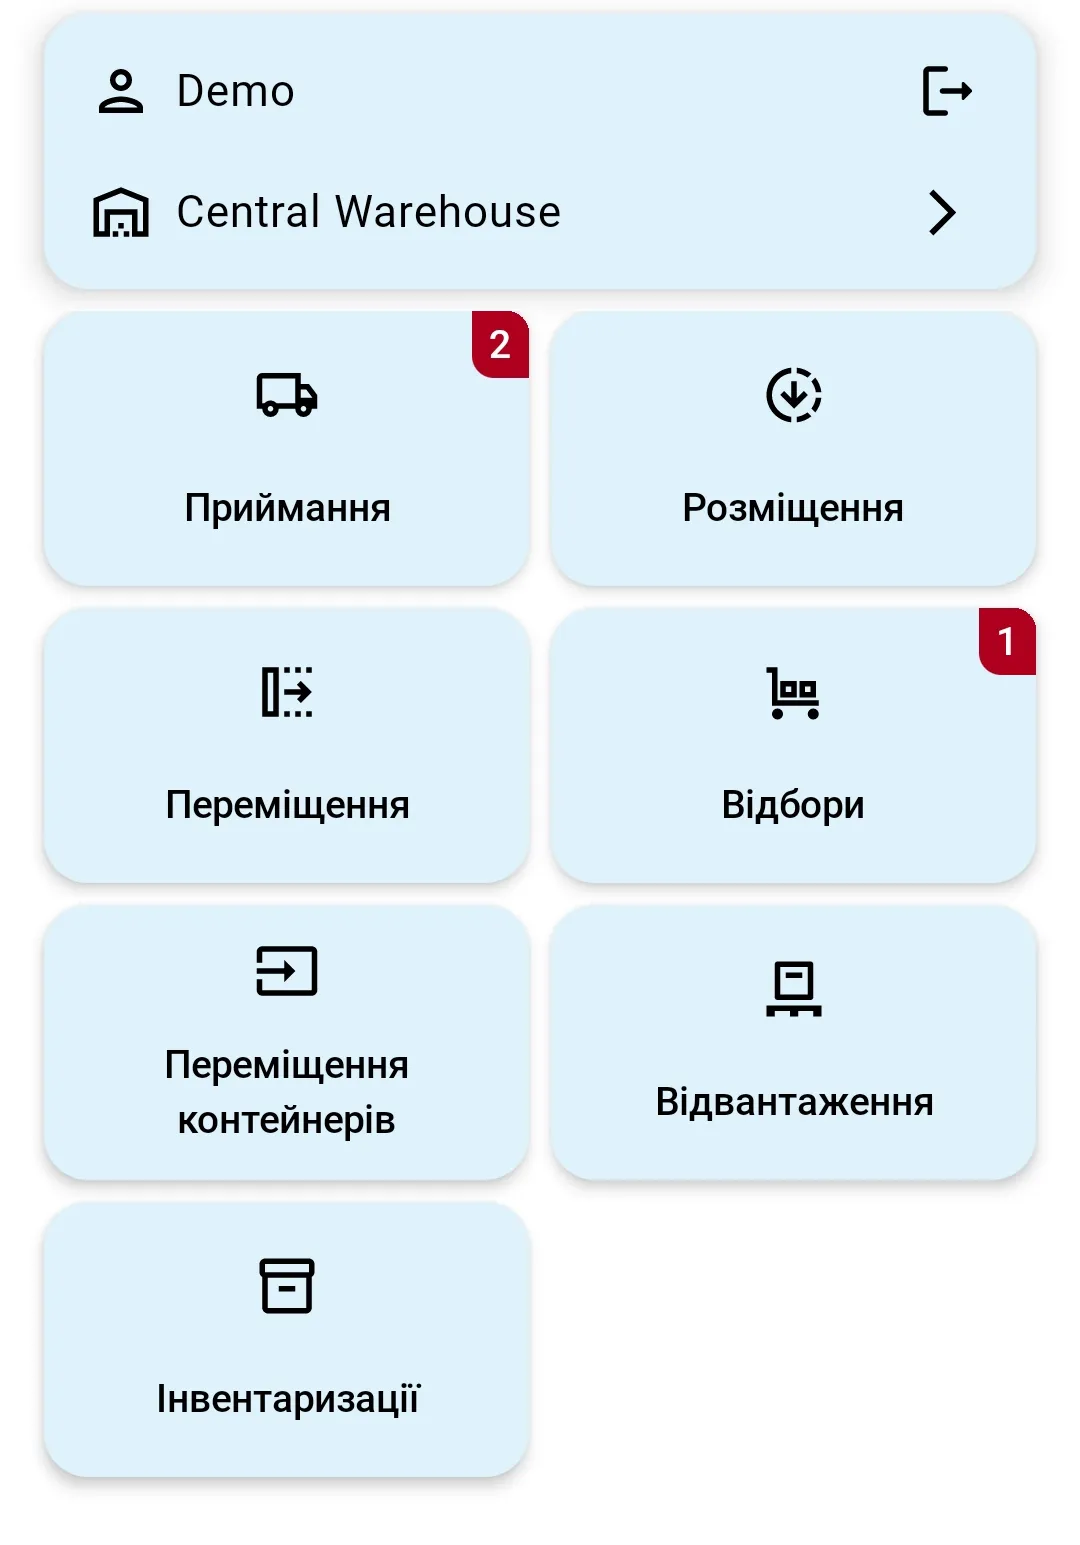
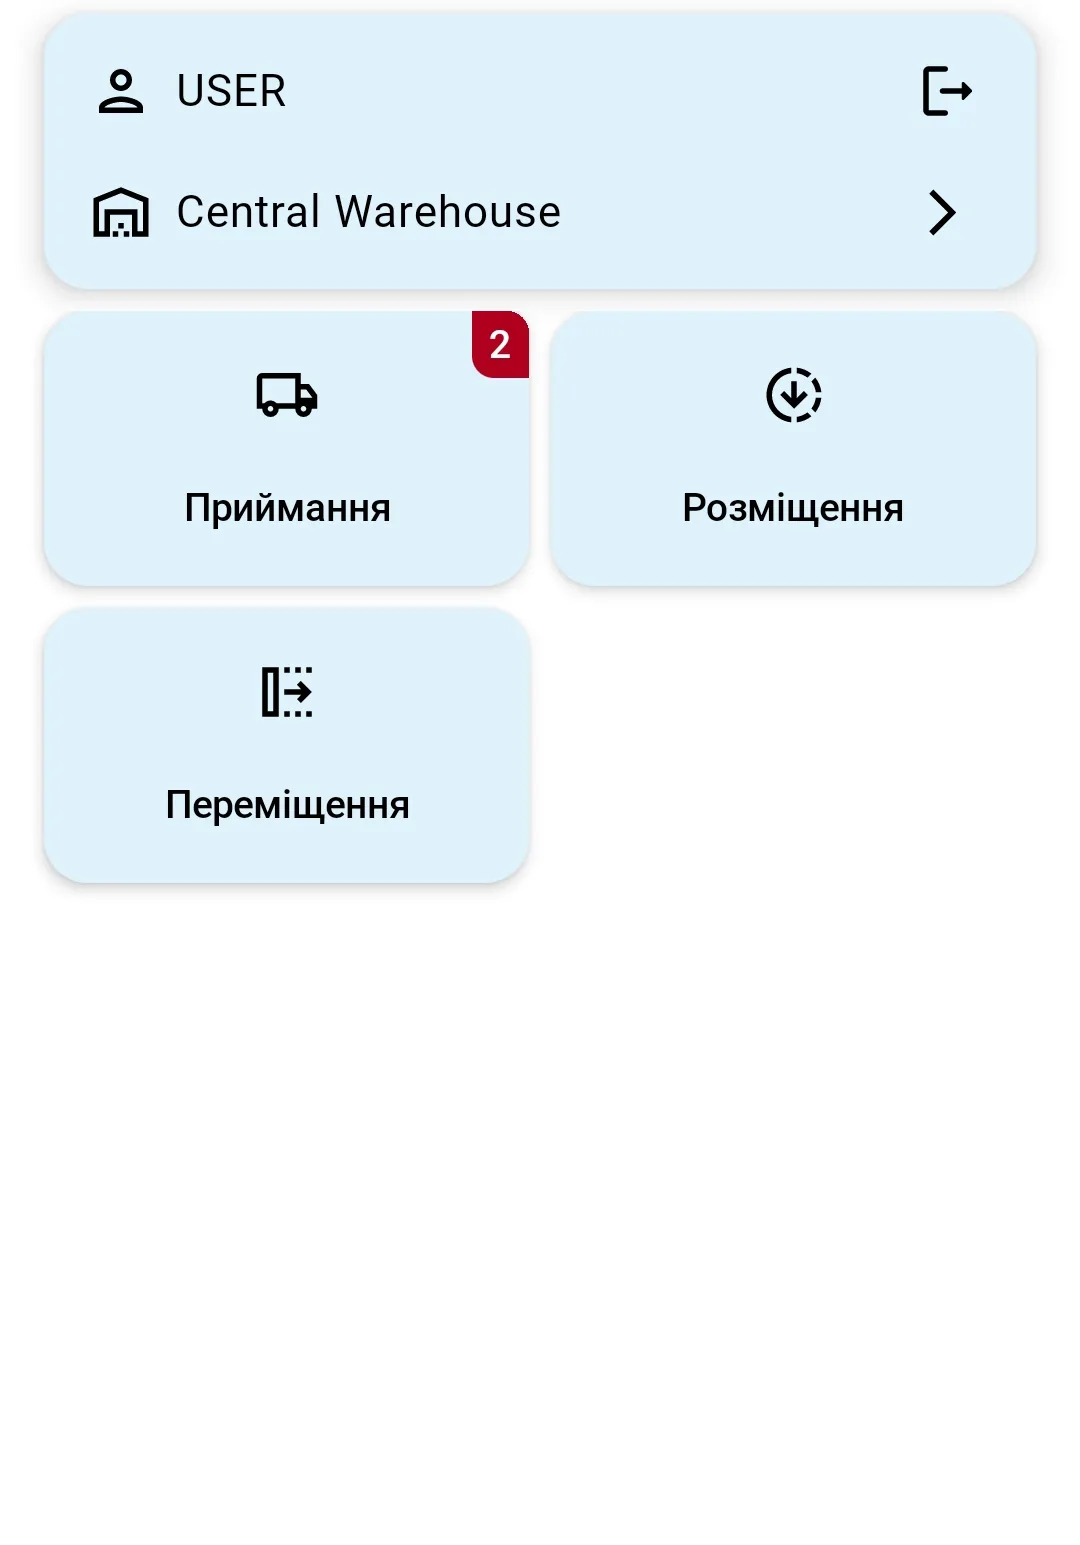
Як це налаштовується: Групи доступу · Обмеження по складах · Об'єднання груп.
У цьому розділі
- Профілі — шаблони дозволів
- Групи доступу — хто отримує профіль і на яких складах
- Обмеження по складах — обмеження групи певними складами
- Об'єднання груп — що відбувається, коли користувач у кількох групах